
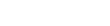
خبری خوب برای هکرها؛
جایزه یک میلیاردی برای هکر پیام رسان ایرانی
پیام رسان ایرانی آی گپ اعلام کرده به فردی که بتواند اطلاعات رمزگذاری شده این شبکه پیام رسان را هک کند، یک میلیارد تومان جایزه میدهد.
به گزارش خبرگزاری موج، مدیر و بنیانگذار پیامرسان ایرانی آی گپ با تاکید بر توجه به امنیت و حفظ حریم خصوصی در تولید این برنامه، آن را تنها پیام رسان متن باز و Open API داخل کشور معرفی کرد.
محمدرسول کاظمی ادامه داد:بسیاری از عوام فکر می کنند داشتن یک SSL - Socket Secure Layer یعنی داشتن گواهینامه SSL امنیت و رمزنگاری است ولی ما به این بسنده نکرده ایم، پیام رسان آی گپ به جز این گواهینامه 2 مرحله دیگر پیام را امن می کند، یک کلید عمومی از سمت سرور و یک کلید عمومی سمت کلاینت و در انتها کلید تولید شده شما کلید اصلی برای تبادل اطلاعات با سرور تولید شده و تمام پیام های شما به صورت Advanced Encryption Standard AES جابجا می شود، شما 3 مرحله با احتساب گواهینامه اس اس ال امن هستید و پیام شما حتی بصورت Man in Middle یا حملات مرد میانی غیر ممکن است.
وی به کاربرانش اطمینان داد: تمامی پیام ها و حتی فایل های شما در پیام رسان آی گپ رمزگذاری شده و هیچ فردی به جز خود شما امکان دسترسی به آن را ندارد ، از این رو به فردی که بتواند اطلاعات رمزگذاری شده شبکه پیام رسان آی گپ را هک کند ۱ میلیارد تومان جایزه می دهم.
وی در توضیح شرایط اعطای این جایزه گفت: این جایزه منوط به این است که بتواند ۲ لایه (بدون در نظر گرفتن لایه SSL) رمزگذاری اختصاصی این پیام رسان را هک کرده و اطلاعات را به صوت متن ساده به دست آورد. دیگر اینکه رمزشکنی باید ابزار های همانند وایرشارک که یک ابزار تحلیل کننده شبکه است قابل رویت باشد.
وی همچنین با ارائه این آدرس ایمیل kazemi[at]rooyekhat.co خواست تا گزارشها را به این نشانی ارسال کنند.
این مطلب، یک خبر آگهی بوده و در محتوای آن هیچ نظری ندارد.
ارسال نظر